Codex 登录提示 os error 10013 时,先检查本机登录回调服务是否能启动,再按端口检查结果处理。这个错误不能直接说明账号被封、套餐失效或 OpenAI 繁忙。Windows 用户应先核对实际回调端口的监听状态和端口排除范围;CLI 用户还可以在符合条件时使用设备码登录。
登录失败:failed to start login server: 以一种访问权限不允许的方式做了一个访问套接字的尝试。 (os error 10013)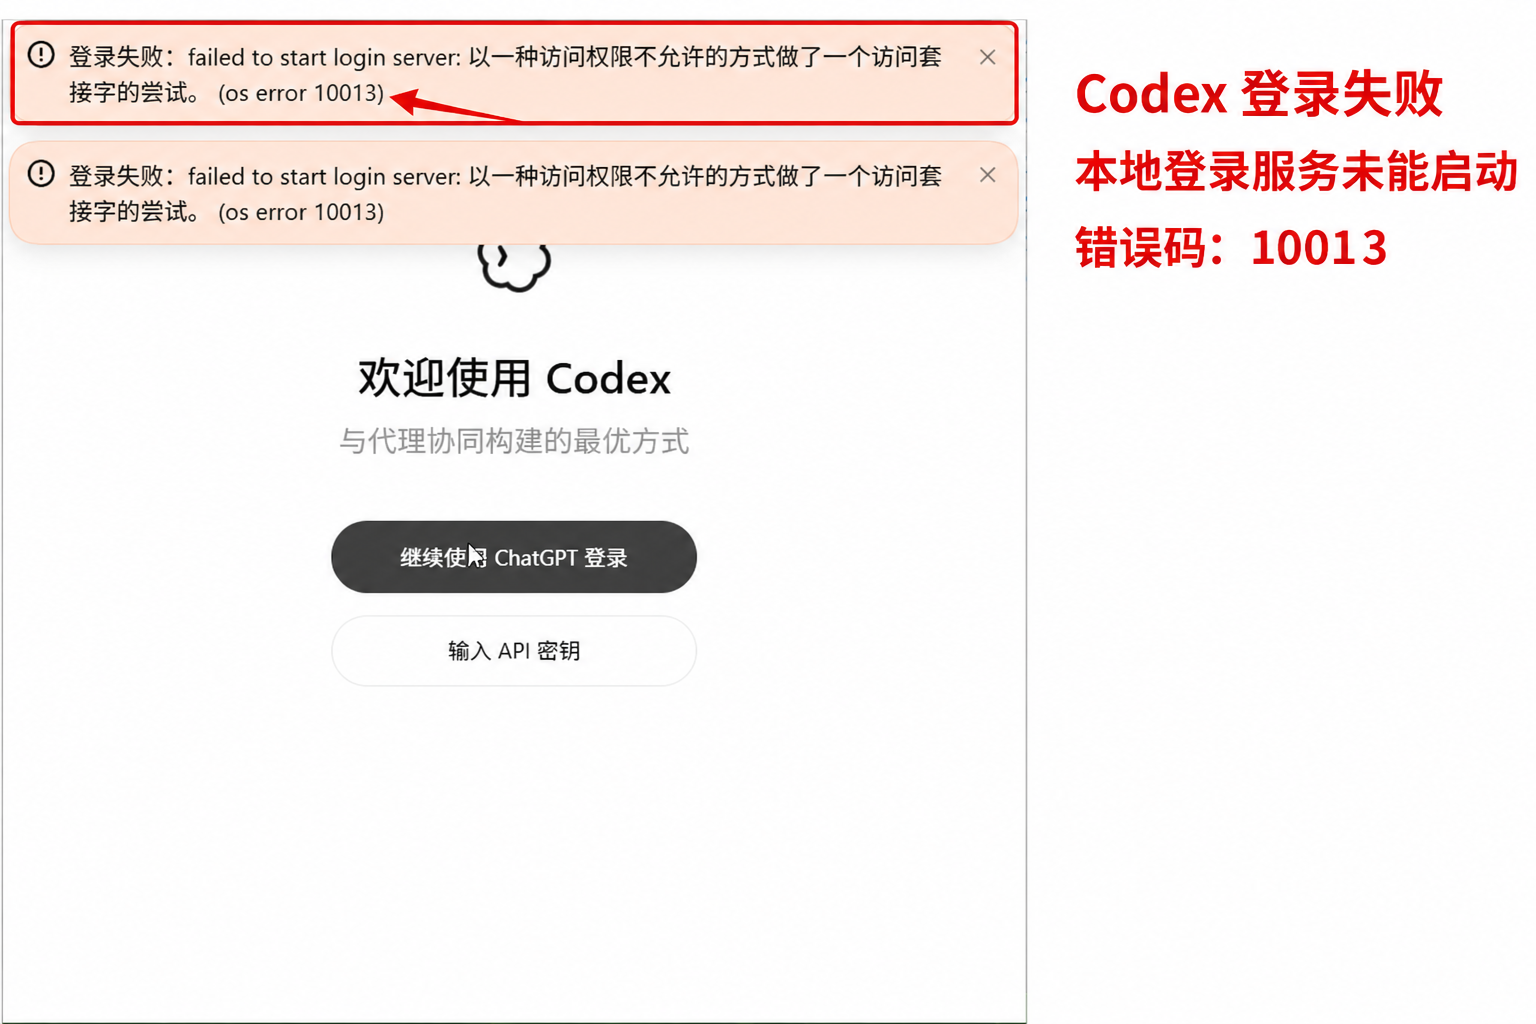
Codex 的 os error 10013 是什么意思?
这条提示包含两个线索:failed to start login server 指向登录服务启动失败;10013 是 Windows Winsock 的 WSAEACCES,表示套接字访问被拒绝。微软也列出了地址被其他程序、服务或内核驱动独占绑定的可能情况。仅靠错误码无法确认是哪一种限制。详见 微软 Winsock 错误码说明。
Codex 浏览器登录使用本地回调服务,官方文档说明默认回调地址为 localhost:1455。本文先用 1455 演示;如果你的错误或日志写的是其他端口,就检查那个端口,不要假定所有客户端和版本完全相同。
先确认:你卡在登录的哪一步?
| 看到的现象 | 优先检查 | 下一步 |
|---|---|---|
| 点击登录立即出现本篇完整报错 | 本地服务启动与端口绑定 | 按下文检查监听和排除范围 |
| 浏览器已完成授权,但回调页面无法打开 | 回调地址、客户端所在主机和本地连接 | 区分本机、WSL 和远程主机,不只看浏览器所在电脑 |
| 出现 token exchange failed、401 或 403 | 实际认证错误、网络或权限提示 | 保留完整错误,转到对应认证问题排查 |
| 已经进入任务,但一直 Reconnecting | 任务连接、网络路径与会话 | 阅读 Codex 正在重新连接排查教程 |
先记录桌面应用、Codex 扩展或 CLI 的版本,以及 Windows 版本。远程开发时,命令应在真正运行 Codex 登录进程的环境中执行。需要核对安装渠道时,参考 Codex 下载与安装教程。
第一步:检查回调端口和 Windows 排除范围
在 Windows PowerShell 中执行以下只读检查。第一条查询 1455 的监听进程,后两条分别显示 IPv4、IPv6 的 TCP 排除端口范围。若查询出现权限错误,不能把它当作“没有监听”。
Get-NetTCPConnection -State Listen -LocalPort 1455 -ErrorAction SilentlyContinue |
    Select-Object LocalAddress,LocalPort,OwningProcess

netsh interface ipv4 show excludedportrange protocol=tcp
netsh interface ipv6 show excludedportrange protocol=tcp- 监听查询返回记录:记下
OwningProcess,再用Get-Process -Id <实际PID>核对程序身份。不要看到 PID 就强制结束。 - 监听查询没有记录且没有报错:只表示当前未查到监听,不等于端口一定允许绑定。
- 检查排除列表的起始端口和结束端口:若 1455 位于某一行的闭区间内,就是落入该排除范围。IPv4、IPv6 分别核对,不要把两份输出混为一谈。
| 检查结果 | 可以判断什么 | 下一步 |
|---|---|---|
| 存在监听记录 | 有进程正在监听该端口;尚需核对身份 | 正常退出确认无任务的重复登录实例,或由管理员处理实际占用 |
| 没有监听,实际端口位于排除范围 | 有端口排除这一条限制线索 | 保存输出,优先选可用替代登录;必要时让管理员检查虚拟网络与 WinNAT |
| 没有监听,也未在排除范围 | 这两项检查还没找到原因 | 检查客户端日志及安全软件策略,不能因此保证端口可用 |
| 仅 WSL/远程环境失败 | 回调服务与浏览器可能不在同一环境 | 按运行位置排查;CLI 可评估设备码登录 |
第二步:根据客户端选择处理方式
桌面端:什么时候考虑重启 WinNAT?
如果实际回调端口落入 Windows 排除范围,并且你正在使用涉及 Windows NAT 的虚拟网络,可让管理员评估一次 WinNAT 停止与恢复后的对照检查。这是有条件的排查操作,不是 OpenAI 官方保证的修复,也不能从本篇截图认定 WinNAT 就是你的故障根因。
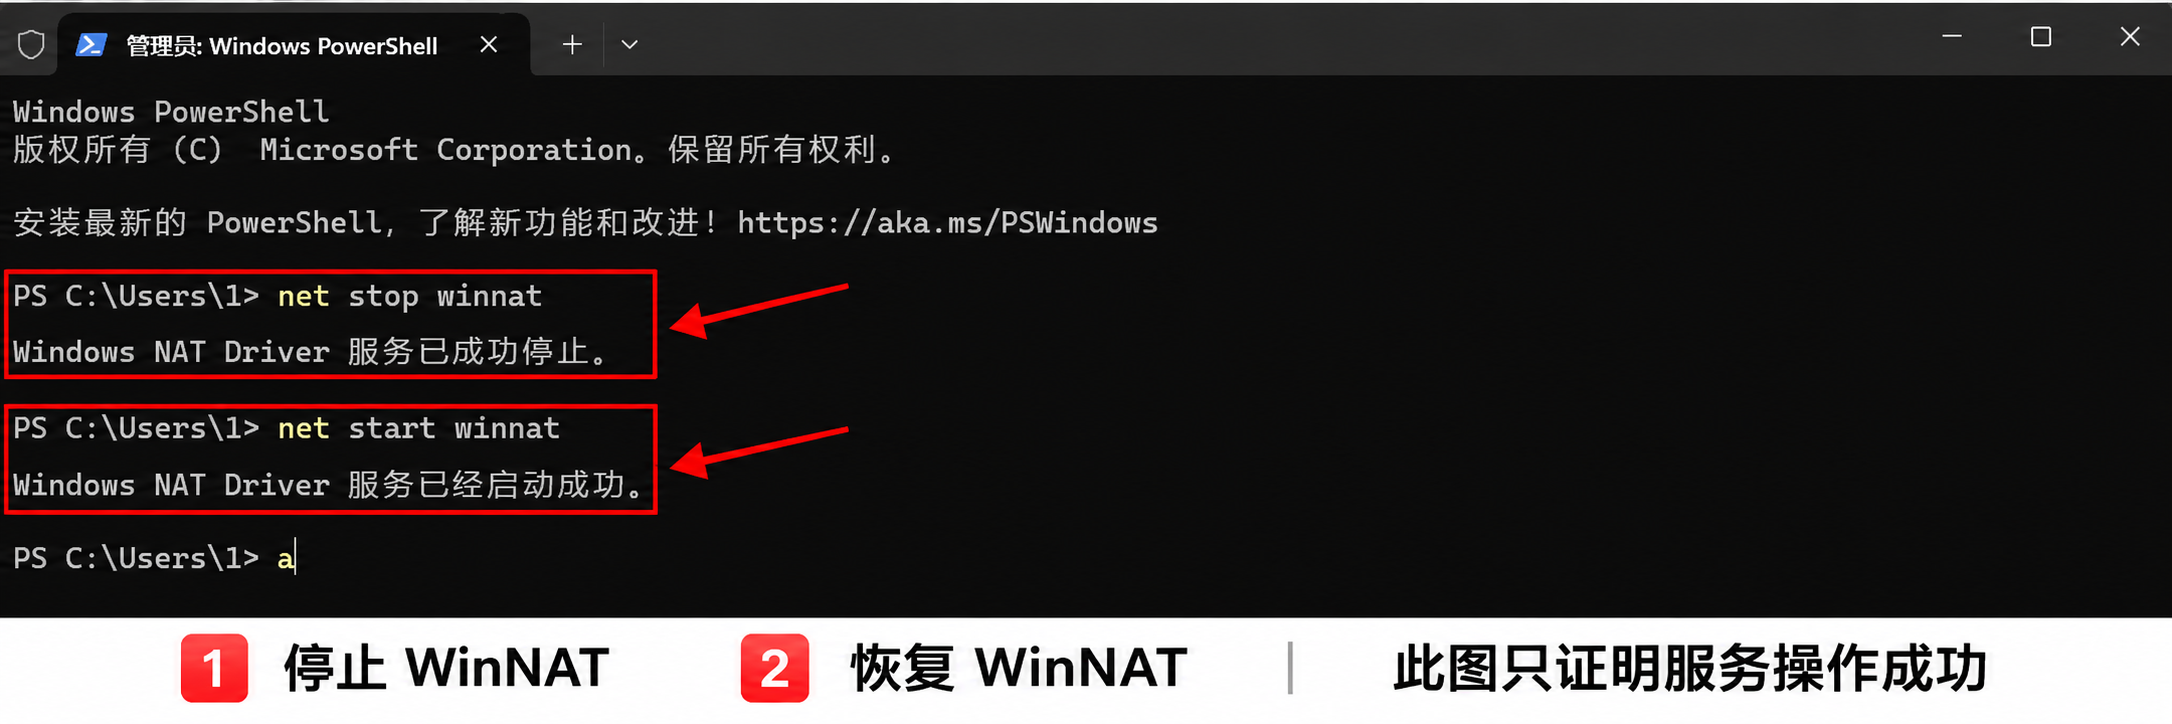
操作前保存工作,结束依赖该网络的任务。停止 WinNAT 可能影响依赖它的容器、虚拟机等网络;公司受管设备应由管理员处理。确认适用后,在管理员 PowerShell 中执行:
net stop winnat
net start winnat
两条命令分别停止和恢复服务。确认第二条显示启动成功后,再重试 Codex 登录,同时重新查询排除范围。若服务无法停止,不要强停依赖服务;若无法恢复,应先处理服务恢复问题。
如果操作后报错不变,就保留前后检查结果,继续查实际限制。不要反复重启服务,也不要把删除端口排除、重置整个网络、修改全局动态端口范围或关闭防火墙作为默认下一步。
CLI:使用设备码登录,避开浏览器本地回调限制
对 Codex CLI,官方建议在本地网络阻止 localhost 回调等场景评估设备码登录。个人账号需要在 ChatGPT 安全设置中启用;工作区账号可能需要管理员允许。先检查当前版本支持的选项,再执行登录:
codex login --help
codex login --device-auth
按终端显示的地址打开浏览器,使用自己的账号输入一次性代码,回到终端等待结果。代码不要发给别人。如果选项不存在,先按原渠道更新独立 CLI;更新 CLI 不等于更新桌面应用。入口和前提见 OpenAI 登录文档。
这个分支直接解决的是 CLI 登录。即使部分工具共享登录缓存,也不能承诺 CLI 成功后桌面端或编辑器扩展一定恢复;应分别检查原来失败的客户端。
第三步:怎样确认 Codex 登录恢复?
| 客户端 | 检查方法 | 通过标准 |
|---|---|---|
| 桌面应用 | 重新打开原登录入口,完成自己的账号授权 | 进入正常工作界面,能在新任务中获得一次实际回复 |
| Codex CLI | 执行 codex login status,再运行 codex | 显示预期认证方式,且一次新任务得到回复 |
| 编辑器扩展 | 检查扩展自身的登录状态,再在新会话中测试 | 原来失败的扩展可以实际使用,不能只凭 CLI 状态判断 |
可用一个不修改文件的小任务验证:“只回复 OK,不调用工具,也不要修改文件。”拿到一次回复,只说明这次请求成功,不代表所有网络问题永久消失。codex login status 检查的是登录凭据状态,不等于端到端连通性测试,命令范围见 官方命令说明。
仍然失败时,反馈哪些信息?
- 客户端名称与版本、Windows 版本、本机/WSL/远程环境。
- 完整错误及发生阶段:点击登录即失败,还是授权后的回调失败。
- 实际回调端口、监听查询结果、对应 IPv4/IPv6 排除范围。
- 是否使用容器、虚拟机或受管安全软件;只报告实际使用情况。
- 已做操作及前后差异,包括 WinNAT 是否恢复运行、CLI 设备码是否可用。
只提交脱敏诊断信息。不要发送 auth.json、API key、一次性代码或含授权参数的完整回调 URL。客户端日志若有账号路径或令牌,先遮去再提供。
常见问题
os error 10013 是账号被封了吗?
不能据此判断。10013 是 Windows 套接字权限错误,应先检查本地服务绑定及系统限制。若另有明确账号停用提示,再独立核对账号问题。
为什么没有进程占用端口,仍然登录失败?
监听进程和端口排除范围是两回事。没有监听记录仍可能存在端口排除或安全策略限制,需要继续检查实际端口。
管理员运行 Codex 就能修好吗?
不能保证。管理员权限不会自动消除所有端口排除或策略限制;先确认具体限制,只有需要管理服务的步骤才使用管理员终端。
重启 WinNAT 一定有效吗?
不能保证,也不能仅凭服务启动成功就宣布修好。应对照前后端口结果,再验证原客户端完成登录和一次实际请求。
设备码登录能修复桌面版吗?
设备码命令针对 CLI;桌面应用能否复用认证或提供同类入口取决于实际客户端。必须回到桌面端检查,不能把 CLI 成功直接当作桌面端恢复。
需要重装 Codex、换账号或购买 API key 吗?
不作为这个错误的默认处理。重装或换账号不会自动解除 Windows 端口限制;API key 属于另一种认证及计费路径,不能把购买密钥写成修复本地套接字错误的必要条件。